«المركزي» يطلق الإصدار الثاني للإطار الوطني للأمن السيبراني خلال Cairo ICT 2026
«المركزي» يطلق الإصدار الثاني للإطار الوطني للأمن السيبراني خلال Cairo ICT 2026
- البنك المركزي المصري
- الأمن السيبراني
- Cairo ICT 2026، شريف حازم
- طارق الخولي
- البنوك الرقمية
- الذكاء الاصطناعي، الحوسبة الكمية
- الثقة الصفرية
- PwC
أعلن البنك المركزي المصري إطلاق الإصدار الثاني من الإطار التنظيمي المتكامل للأمن السيبراني للقطاع المصرفي والمالي، خلال فعاليات الدورة الثلاثين من معرض ومؤتمر «Cairo ICT 2026»، بهدف تعزيز حماية المؤسسات المالية ورفع جاهزيتها لمواجهة التهديدات السيبرانية، ومواكبة المخاطر المرتبطة بالتقنيات الحديثة والذكاء الاصطناعي.
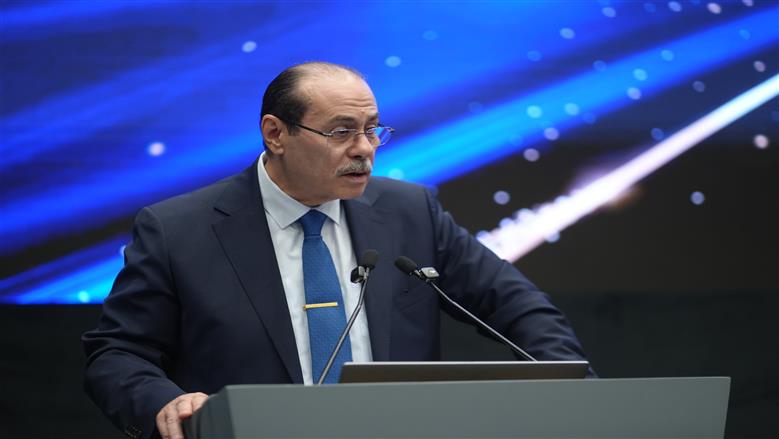
وأكد طارق الخولي، نائب محافظ البنك المركزي المصري، خلال كلمته نيابة عن حسن عبد الله، محافظ البنك المركزي، أن الإصدار الجديد يمثل نقلة نوعية في منهجية الرقابة والتأمين السيبراني، من خلال الانتقال من التقييم التقليدي إلى نموذج ديناميكي يعتمد على المخاطر الفعلية لكل مؤسسة، ويربط الضوابط الأمنية بحجم أعمالها وطبيعة نشاطها ومستوى التهديدات التي تواجهها.
تقييم المخاطر وتدريبات لمحاكاة الهجمات
وأوضح الخولي أن التحديات السيبرانية أصبحت مؤثرة في قدرة المؤسسات المالية على استمرار تقديم خدماتها، ما يتطلب بناء منظومة متكاملة لإدارة المخاطر والاستجابة السريعة للهجمات وتبادل التحذيرات بين مختلف مكونات القطاع المالي.
وأشار إلى أن البنك المركزي يعمل على توفير تدريبات متخصصة لفرق أمن المعلومات بالبنوك، تتضمن محاكاة عملية للهجمات السيبرانية، من خلال فرق تنفذ الهجمات وأخرى تتولى التصدي لها، لقياس كفاءة أنظمة الحماية واكتشاف أوجه القصور ومعالجتها وتبادل الخبرات، لافتًا إلى استهداف إتاحة هذه التدريبات مجانًا.
وأضاف أن تطبيق الإطار الجديد سيصاحبه تحديد فترة سماح بالتنسيق مع البنوك لتوفيق أوضاعها وتنفيذ المتطلبات، مع الاستعانة بفرق الرقابة الميدانية لتقييم الجاهزية وتحديد الفجوات الأمنية، مشددًا على أهمية الاستثمار في استقطاب الكفاءات المتخصصة في أمن المعلومات والاحتفاظ بها.
وكشف نائب محافظ البنك المركزي عن تقدم 3 طلبات للحصول على تراخيص لإنشاء بنوك رقمية، مؤكدًا أن التوسع في الخدمات المصرفية عبر القنوات الإلكترونية يجعل جاهزية البنية التكنولوجية وأنظمة الحماية شرطًا أساسيًا لاستمرار أعمال هذه البنوك.
38 مؤسسة مصرفية خضعت لتقييم الإصدار الأول
من جانبه، قال شريف حازم، المسؤول عن قطاع الأمن السيبراني بالبنك المركزي المصري، إن تطوير الإصدار الثاني يستكمل جهود بناء مرجعية وطنية موحدة لتقييم قدرات المؤسسات المالية على مواجهة الهجمات السيبرانية وحماية الأصول والبيانات ومدخرات العملاء.
وأوضح أن الإصدار الأول، الذي أُطلق عام 2022، أسهم في توحيد مرجعية التقييم داخل القطاع المصرفي، حيث جرى تقييم 38 مؤسسة مصرفية خلال 8 أشهر، وفق 3 محاور رئيسية شملت الكوادر البشرية والتكنولوجيا والعمليات، أعقبتها 10 أشهر لمراجعة الخطط التصحيحية وتحديد الفجوات الأمنية ومتطلبات معالجتها.
وأضاف أن الإصدار الثاني جرى تطويره بالتعاون مع شركة «PwC»، ويستند إلى أكثر من 38 معيارًا دوليًا، لمواكبة أحدث الممارسات العالمية والمخاطر المرتبطة بالذكاء الاصطناعي والحوسبة السحابية وإنترنت الأشياء والحوسبة الكمية.
الثقة الصفرية والتشفير المقاوم للحوسبة الكمية
وأشار حازم إلى أن الإطار الجديد يعتمد على تقييم المخاطر وفق طبيعة كل مؤسسة وحجم عملياتها، ويتضمن تطبيق مفهوم «الثقة الصفرية» الذي يقوم على التحقق المستمر قبل السماح بالوصول إلى الأنظمة والموارد الرقمية.
كما يتضمن الاستعداد لمخاطر الحوسبة الكمية من خلال التوجه إلى تقنيات التشفير المقاوم لها، إلى جانب إدراج «محركات المخاطر» التي توضح تبعات عدم تطبيق الضوابط الأمنية، وأدلة إرشادية تساعد المؤسسات على فهم المتطلبات وتنفيذها عمليًا.
وأضاف أن الإصدار الجديد يتضمن نموذجًا مطورًا يربط مستوى نضج القدرات بالكفاءة الفعلية للمؤسسات في إدارة المخاطر السيبرانية، مؤكدًا أهمية تأهيل الكوادر بالتعاون مع الجهات المعنية والمعهد المصرفي المصري، وسد فجوات المهارات من خلال البرامج المتخصصة والتدريبات العملية.
وشدد على أن بناء قدرات وطنية في مجال الأمن السيبراني يسهم في تعزيز ثقة العملاء وحماية المدخرات، ويدعم قدرة القطاع المالي على جذب الاستثمارات.
ويُعقد معرض «Cairo ICT 2026» في دورته الثلاثين خلال الفترة من 7 إلى 10 نوفمبر بمركز مصر للمعارض الدولية في القاهرة الجديدة، تحت شعار «AI in Action»، بالتزامن مع الدورة الثالثة عشرة من معرض ومؤتمر المدفوعات الرقمية والشمول المالي «PAFIX»، تحت رعاية البنك المركزي المصري.