«لو الراوتر بينور ويطفي».. هل هذه علامة على الاختراق أم مشكلة فنية؟
«لو الراوتر بينور ويطفي».. هل هذه علامة على الاختراق أم مشكلة فنية؟
- الراوتر
- اختراق الراوتر
- أمان الإنترنت
- حماية شبكة الواي فاي
- علامات اختراق الشبكة
- الأمن السيبراني
- كلمات مرور الراوتر
- WPA2
- WPA3
- تحديث الراوتر
- التجسس الإلكتروني
- الهجمات الإلكترونية
- المركز الكندي للأمن السيبراني
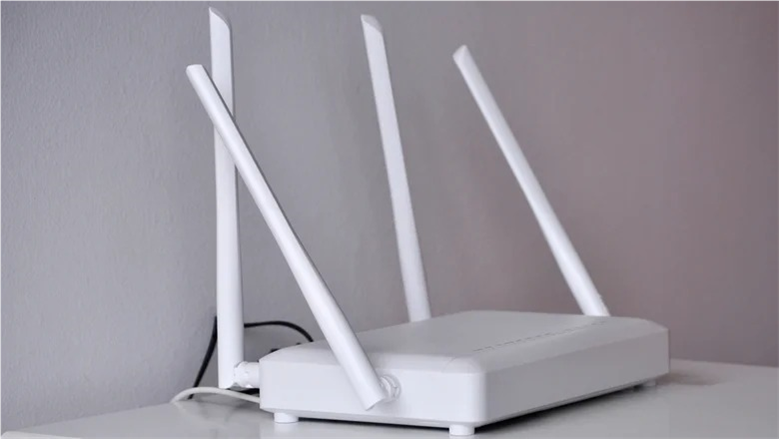
قد تلاحظ أحيانا أن أضواء جهاز الراوتر تومض باستمرار أو تنطفئ ثم تعود للعمل، ما قد يثير القلق بشأن تعرض شبكة الإنترنت للاختراق، خاصة مع تزايد الهجمات الإلكترونية التي تستهدف الأجهزة المتصلة بالإنترنت، لكن هل يعني تغير إضاءة الراوتر أن هناك من يحاول التجسس عليك أو اختراق أجهزتك؟
بحسب موقع cyber السيبراني الكندي، لا يمكن اعتبار وميض أضواء الراوتر أو انطفائها وحده دليلا على الاختراق، فقد يرتبط الأمر بمشكلة في الكهرباء أو الاتصال أو الجهاز نفسه، بينما يتطلب الاشتباه في وجود اختراق الانتباه إلى علامات أخرى تتعلق بإعدادات الشبكة والأجهزة المتصلة بها.
هل إضاءة الراوتر وانطفاؤه علامة على الاختراق؟
تختلف دلالات أضواء الراوتر وفقا لنوع الجهاز والشركة المصنعة، فقد يشير وميض بعض المؤشرات إلى وجود نشاط طبيعي ونقل للبيانات بين الأجهزة والإنترنت، بينما قد يعني انطفاء مؤشر الاتصال أو عودته بصورة متكررة وجود مشكلة في الخدمة أو الجهاز.
ومن بين الأسباب الفنية المحتملة تذبذب التيار الكهربائي، أو تلف محول الطاقة، أو ارتفاع حرارة الراوتر، أو خلل في الاتصال بمزود خدمة الإنترنت، كما قد تتسبب مشكلات البرامج الثابتة للجهاز في إعادة تشغيله بصورة متكررة.
أما اختراق الراوتر فلا يمكن إثباته من خلال الأضواء وحدها، لكن هناك مخاطر حقيقية ترتبط بضعف إعدادات الحماية أو استخدام كلمات مرور افتراضية وسهلة التخمين.
ماذا يحدث إذا تعرض الراوتر للاختراق؟
بحسب إرشادات المركز الكندي للأمن السيبراني، فإنّ أجهزة التوجيه من الأهداف التي قد يحاول لصوص الإنترنت اختراقها، خاصة إذا كانت إعداداتها غير آمنة أو غير محدثة.
ويمكن أن يؤدي اختراق الراوتر إلى عدة مخاطر، أبرزها:
سرقة المعلومات الشخصية الموجودة على الأجهزة المتصلة بالشبكة واستخدامها لأغراض ضارة.
الحصول على بيانات تسجيل الدخول إلى الحسابات، من خلال التلاعب بإعدادات الراوتر وإعادة توجيه المستخدمين إلى مواقع مزيفة أو ضارة.
مراقبة حركة البيانات المتبادلة بين الأجهزة والإنترنت أو تعديلها أو منعها.
استغلال الراوتر ضمن شبكة من الأجهزة المصابة المعروفة باسم «بوت نت»، واستخدامها في شن هجمات إلكترونية مثل هجمات حجب الخدمة الموزعة.
الاحتفاظ بإمكانية الوصول إلى الشبكة واستغلالها في هجمات لاحقة.
علامات تستدعي فحص أمان الراوتر
لا يكفي وميض الأضواء للحكم على تعرض الراوتر للاختراق، لكن هناك تغييرات تستحق الانتباه والفحص، ومنها:
ظهور أجهزة غير معروفة ضمن قائمة الأجهزة المتصلة بشبكة الواي فاي.
تغير كلمة مرور الشبكة أو إعدادات الراوتر دون تدخل منك.
اكتشاف تغيير غير معروف في إعدادات DNS أو توجيه المستخدمين إلى مواقع مختلفة عن المواقع التي يحاولون زيارتها.
تفعيل خاصية الإدارة عن بعد دون علمك.
استمرار وجود مشكلات غير مفسرة في الاتصال بعد التأكد من سلامة الكهرباء وخدمة الإنترنت.
ولا تعني أي علامة من هذه العلامات بمفردها وقوع اختراق مؤكد، لكنها تستدعي مراجعة إعدادات الجهاز والتواصل مع مزود الخدمة عند الحاجة.
كيف تحمي الراوتر من الاختراق؟
يوصي المركز الكندي للأمن السيبراني باتباع مجموعة من الإجراءات لتقليل فرص اختراق أجهزة التوجيه، ومن أبرزها:
تغيير كلمات المرور الافتراضية: لا تترك كلمة مرور الراوتر أو شبكة الواي فاي كما جاءت من الشركة المصنعة، واستخدم كلمات مرور قوية وفريدة يصعب تخمينها.
تفعيل تشفير الشبكة: استخدم بروتوكولي WPA2 أو WPA3 لحماية الاتصال اللاسلكي ومنع الوصول غير المصرح به.
تحديث برنامج الراوتر: احرص على تثبيت تحديثات البرامج الثابتة التي تعالج الثغرات الأمنية المعروفة، وفعّل التحديث التلقائي إذا كان الجهاز يدعمه.
تعطيل خاصية WPS: رغم أنها تسهل توصيل الأجهزة بالشبكة، فإن استخدامها قد يفتح مجالا لمحاولات تخمين رقم التعريف الشخصي في بعض الأجهزة.
تعطيل الإدارة عن بعد: أوقف هذه الخاصية إذا لم تكن بحاجة إليها، لتقليل فرص وصول أشخاص غير مصرح لهم إلى إعدادات الراوتر.