حرب بلا صواريخ.. ضباط بريطانيون يخترقون شبكات 4 دول
حرب بلا صواريخ.. ضباط بريطانيون يخترقون شبكات 4 دول
- الهجمات الإلكترونية
- المؤسسة الأمنية البريطانية
- بريطانيا
- العمليات البريطانية
- رجال الاستخبارات
- اختراق الشبكات
لم تعد بريطانيا تتعامل مع الهجمات الإلكترونية باعتبارها تهديدًا تقنيًا يمكن احتوائه بإجراءات الحماية وحدها، بعدما تصاعدت الدعوات داخل المؤسسة الأمنية البريطانية إلى نقل المواجهة إلى شبكات الخصوم وفرض تكلفة عليهم.
وكشفت صحيفة «ذا سكوتيش صن» البريطانية، اليوم السبت 21 نوفمبر 2026، أن مارك سيدويل مستشار الأمن القومي البريطاني السابق دعا بلاده وحلفاءها إلى جعل روسيا تشعر بأنها معرضة للتهديد معتبرًا أن الردع لا يتحقق بالدفاع وحده، بل يتطلب وضع الخصم أمام مخاطر استراتيجية نتيجة مواصلة هجماته.
ونقلت الصحيفة عن سيدويل دعوته إلى الانتقال من انتظار الهجمات إلى امتلاك القدرة على إرباك حسابات الطرف الآخر وفرض معادلات جديدة عليه، في ظل ما وصفه بتعرض بريطانيا لهجمات إلكترونية متواصلة.
وتكتسب هذه الدعوة أهمية خاصة بعدما كشفت بريطانيا عن تنفيذ عمليات إلكترونية هجومية ضد روسيا والصين وإيران وكوريا الشمالية، بما يفتح الباب أمام تساؤلات بشأن طبيعة الوحدات التي تدير هذه العمليات، وكيف تحولت شبكات الحواسب وأنظمة الاتصالات إلى ساحات مواجهة بين الدول، بعيدًا عن أعين الجمهور.
4 دول في مرمى العمليات البريطانية
وفي تحقيق نشرته شبكة «سكاي نيوز» البريطانية، الجمعة 20 نوفمبر 2026، كشفت تفاصيل مقابلة مع الجنرال السير روب ماجوان، قائد قيادة العمليات السيبرانية والعمليات المتخصصة بالقوات المسلحة البريطانية، أكد خلالها أن بلاده تنفذ بالفعل عمليات هجومية إلكترونية ضد الدول الأربع.
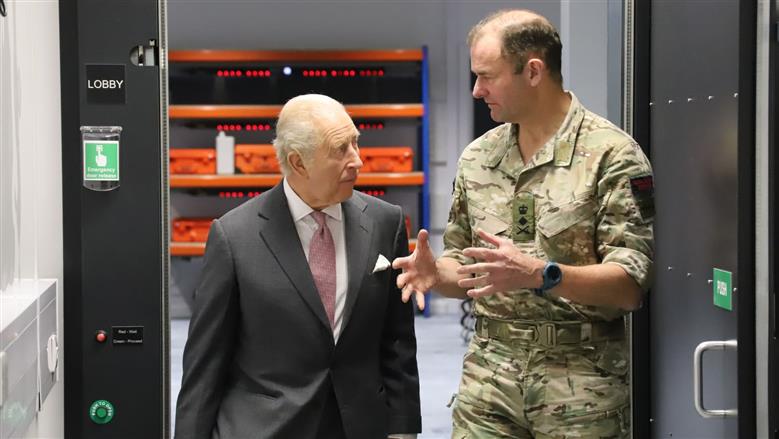
وجاءت المقابلة بالتزامن مع افتتاح الملك تشارلز الثالث المقر الجديد للقوة الوطنية السيبرانية البريطانية في منطقة سامليسبري بمقاطعة لانكشاير وهو ما أتاح للشبكة إجراء مقابلة مع ماجوان بشأن طبيعة العمليات التي تقودها بلاده في هذا المجال.
وعندما تم سؤاله عما إذا كانت القوة الوطنية السيبرانية تنفذ عمليات هجومية ضد الخصوم أجاب بالإيجاب مؤكدًا أن روسيا والصين وإيران وكوريا الشمالية تمثل تهديدًا للمصالح البريطانية، وأن هذه الدول تنفذ بدورها عمليات في المجال الإلكتروني.
وقال ماجوان إن القدرات الهجومية التي تمتلكها بلاده تمنح القوات المسلحة مجموعة من الخيارات للتعامل مع الخصوم محذرًا من أن تنفيذ هجمات إلكترونية ضد بريطانيا لن يمر دون تكلفة.
ولم يكشف القائد العسكري عن طبيعة العمليات التي نفذتها بلاده أو الأهداف التي استهدفتها، لكنه أكد أن القوات البريطانية تستطيع فهم البنية الداخلية لشبكات الخصوم، والوصول إلى أنظمتها وتحقيق تأثيرات من داخلها.
غرف مغلقة تجمع ضباط الجيش ورجال الاستخبارات
وتقف وراء هذه العمليات القوة الوطنية السيبرانية البريطانية، التي تأسست عام 2020، وتجمع بين مؤسسات عسكرية واستخباراتية تعمل بصورة مشتركة لتنفيذ مهام هجومية سرية.
وتضم المنظومة جهاز الاتصالات الحكومية البريطاني، ووزارة الدفاع، وجهاز الاستخبارات الخارجية، ومختبر علوم وتكنولوجيا الدفاع فيما يتولى الجنرال ماجوان ومديرة جهاز الاتصالات الحكومية آن كيست باتلر الإشراف العام عليها.
ويكشف هذا التكوين عن طبيعة مختلفة لإدارة العمليات العسكرية، إذ لا تعتمد المهمة على القوات المسلحة وحدها بل تبدأ بجمع المعلومات وتحليل شبكات الخصم ثم تحديد نقاط الضعف التي يمكن استغلالها وصولًا إلى تنفيذ عمليات تستهدف الحصول على معلومات أو إحداث تأثير داخل الأنظمة المستهدفة.
وبحسب تحقيق «سكاي نيوز»، تختلف هذه القوة عن وحدات الدفاع الإلكتروني التابعة لوزارة الدفاع التي تركز على حماية الشبكات وملاحقة المخترقين وتعطيل أنشطتهم بينما تتمثل المهمة الأساسية للقوة الوطنية السيبرانية في تنفيذ عمليات هجومية خارجية.
اختراق الشبكات وتحويل المعلومات إلى سلاح هجومي
وتعتمد هذه العمليات على اختراق الشبكات الرقمية للخصم، وتحليل بنيتها الداخلية، وتحديد الأجهزة والأنظمة المرتبطة بها، ثم استغلال نقاط الضعف للوصول إلى المعلومات أو التأثير في طريقة تشغيلها.
وتختلف طبيعة المهام وفقًا للهدف فبعض العمليات يركز على جمع المعلومات والتجسس على الاتصالات، بينما يستهدف بعضها الآخر تعطيل أنظمة محددة أو إرباك قدرة الخصم على إدارة وظائفه الرقمية.
1831 هجومًا إلكترونيًا تكشف اتساع جبهة المواجهة
وتكشف الأرقام التي أوردتها «سكاي نيوز» عن حجم التحديات التي تواجه بريطانيا، إذ سجل المركز الوطني للأمن السيبراني 1831 بلاغًا عن هجمات إلكترونية خلال العام الماضي، من بينها 80 هجومًا اعتُبرت ذات أهمية وطنية.
وتشير هذه الأرقام إلى أن المواجهة لا تقتصر على محاولات التجسس وسرقة المعلومات، وإنما تمتد إلى استهداف المؤسسات والقطاعات التي تعتمد على الأنظمة الرقمية في تشغيل خدماتها اليومية.
من أنظمة التبريد إلى المنشآت الحيوية.. المدنيون في دائرة الخطر
ولا تظل آثار الهجمات الإلكترونية محصورة داخل المؤسسات العسكرية والاستخباراتية إذ يمكن أن تمتد إلى المنشآت التجارية والخدمات الأساسية وهو ما ظهر في سلسلة هجمات استهدفت أنظمة التبريد في متاجر أوروبية.
وكشفت «سكاي نيوز»، في تقرير نشرته 2 نوفمبر الجاري، أن متاجر في أيرلندا والسويد وبلجيكا ولوكسمبورج وهولندا وإستونيا تعرضت لهجمات إلكترونية تسببت في ارتفاع درجات حرارة الثلاجات والمجمدات وإفساد المنتجات الغذائية.
وأوضحت الشبكة أن الهجمات طالت 13 متجرًا من أصل 223 تابعًا لإحدى سلاسل المتاجر الأيرلندية، إلى جانب عشرات المتاجر في بلجيكا ولوكسمبورج، فيما تعرضت منشآت أخرى في هولندا والسويد وإستونيا لوقائع مشابهة.
وفي أحد المتاجر السويدية وصلت درجات حرارة المجمدات إلى 50 درجة مئوية بينما تحدث مسؤولون عن خسائر كبيرة في المنتجات الغذائية، بعدما تمكن المهاجمون من التحكم في أنظمة التبريد عن بُعد.
ونقلت الشبكة عن توم هيجل، الباحث في شركة متخصصة بالأمن السيبراني أن استهداف أنظمة التبريد يمثل وسيلة مؤثرة لتعطيل نشاط المتاجر، بسبب سرعة تلف المنتجات وصعوبة استمرار العمل في ظل توقف الأنظمة.
ولم تعلن السلطات الأوروبية هوية الجهة المسؤولة عن هذه الهجمات لكن الوقائع كشفت كيف يمكن لاختراق نظام رقمي متصل بمنشأة مدنية أن يتحول إلى خسائر اقتصادية مباشرة تمس الشركات والمستهلكين.
مقر جديد يعزز القدرات الهجومية البريطانية
وفي مؤشر على حجم الاستثمار البريطاني في هذا المجال، افتتح الملك تشارلز الثالث، الاثنين 16 نوفمبر الجاري، المقر الجديد للقوة الوطنية السيبرانية في منطقة سامليسبري بمقاطعة لانكشاير والذي يحمل اسم «ريبل هاوس».
وذكرت «سكاي نيوز» أن افتتاح المقر جاء بالتزامن مع تصريحات ماجوان بشأن العمليات الهجومية، في وقت تتجه فيه بريطانيا إلى تعزيز قدراتها لمواجهة التهديدات الرقمية وتنفيذ عملياتها خارج حدودها.
ولا يمثل المقر الجديد مجرد منشأة إدارية، بل يعكس توجهًا بريطانيًا لتعزيز التنسيق بين المؤسسات العسكرية والاستخباراتية، وتطوير القدرات التي تسمح بتنفيذ عمليات إلكترونية أكثر تعقيدًا في ظل تزايد اعتماد الدول على البنية التكنولوجية في إدارة قطاعاتها الحيوية.